
Ciberataques en pymes: la pregunta no es si te va a pasar, es cuándo
Si crees que tu empresa es demasiado pequeña para interesarle a un ciberdelincuente, esto te va a incomodar: el 95% de los ciberataques modernos entra por una persona, no por un cortafuegos. Una llamada, un SMS, un correo con la factura «pendiente de pago». No hace falta ser una multinacional para ser el objetivo de hoy.
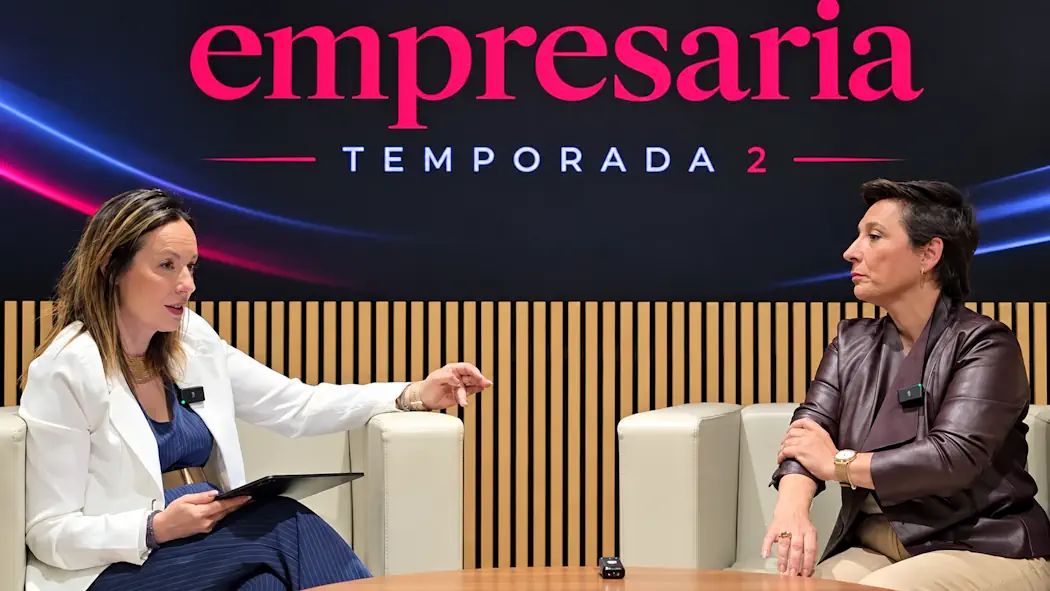
Lo cuenta Judit Meiriño, socia fundadora de DataDefend Solutions, en el primer episodio de la segunda temporada de Diario de una empresaria, el podcast de Iria Álvarez. Cogimos la conversación y la convertimos en la guía práctica que toda pyme debería leer antes de que le toque a ella.
Por qué esto te importa ahora, no «cuando tengas tiempo»
La pregunta real no es si te van a atacar. Es: ¿qué día te va a pasar, y tienes el salvavidas puesto?
Y no hablamos solo de que te hackeen el router. Puede ser una llamada haciéndose pasar por tu proveedor de software de facturación pidiéndote un código. Puede ser un correo que parece de tu jefe pidiendo una transferencia «urgente y confidencial». El punto de entrada casi siempre eres tú o alguien de tu equipo, no la infraestructura — puedes ver los 6 ciberataques más frecuentes en pymes españolas para saber cuáles vigilar primero.
El salvavidas: la copia de seguridad que de verdad te salva
Si algo se repite en la conversación es esto: sin una copia de seguridad bien hecha, un ransomware puede parar tu empresa un mes entero. Con ella, DataDefend recupera pymes de menos de cinco empleados en menos de 4 horas gracias a su solución de backup profesional gestionado.
La diferencia está en cómo se hace el backup. La regla que aplican es la de tres copias, en tres soportes distintos:
- Una copia local (tu equipo o servidor).
- Un NAS en espejo dentro de tu propia red.
- Una copia en la nube, en servidor inmutable, fuera de tu red.
¿Por qué la tercera copia es la que realmente te salva? Porque si el ransomware infecta tu red, la primera y la segunda copia quedan comprometidas con todo lo demás. Solo la que está fuera y es inmutable sigue limpia.
Qué hacer en las primeras horas si te entra un ransomware
Si ya te ha pasado, el protocolo que recomienda Judit es sencillo de recordar, aunque cueste seguirlo con los nervios de un ataque real:
- Desconecta el equipo afectado de la red. No apagues ni borres nada: hace falta para el análisis forense.
- Llama a quien tengas designado en tu plan de continuidad. No hace falta que sea complicado: un documento de una página con «si pasa esto, llamo a esta persona» es suficiente. Lo importante es que exista y que todo el equipo sepa dónde está.
- Restaura desde la copia limpia, la que está fuera de la red y no se ha visto tocada por el ataque.
¿Tienes ese documento escrito hoy? Si la respuesta es no, es el primer hueco que hay que tapar.
El error que más caro sale: pensar que a ti no te va a pasar
El segundo error, según Judit, es no formar a tu equipo. Y aquí hay un matiz importante: no hace falta convertir a nadie en técnico. Con una formación de dos horas bien dada, y con el crédito de FUNDAE (que no te cuesta dinero, solo tiempo), tu plantilla identifica las señales de alarma.
Las señales que hay que enseñar a reconocer son tres: urgencia, confidencialidad y dinero. Es el patrón detrás del fraude del CEO y el vishing: una llamada o un correo, aparentemente de dirección, pidiendo una transferencia urgente y confidencial. Judit cuenta el caso de una empresa que perdió 700.000 € exactamente así, porque un empleado se saltó el protocolo por intentar ser eficiente.
Este tipo de fraude, junto con el llamado ataque BEC (el hacker intercepta una factura real y cambia el número de cuenta antes de que la pagues), se combate con campañas de phishing simulado para ver quién pica dentro de tu empresa (algo que ya hacen los bancos con su plantilla) y dando de alta a tus proveedores en la plataforma de tu banco, para que salte una alerta si el número de cuenta no coincide.
Y el «cuñado informático» tampoco te libra de la ley
Cumplir con la Agencia de Protección de Datos no es opcional ni algo que resuelva «el sobrino que entiende de ordenadores». Compartir pantallas con datos de clientes en una reunión, dejar un documento con datos personales encima del mostrador o usar casos reales de clientes en una formación sin su permiso son infracciones reales, con consecuencias reales.
Si quieres poner todo esto por escrito de forma ordenada (no solo cumplir, también poder demostrarlo), el siguiente paso natural es implantar un SGSI.
La IA no es el riesgo. Quien la usa para atacarte, sí
Preguntada por la inteligencia artificial, Judit lo resume así: no le teme a la IA, le teme a «un delincuente con inteligencia artificial». La misma tecnología que te ayuda a producir más rápido sirve también para clonar identidades: voces, caras, perfiles en redes. A ella misma le suplantaron el perfil de Instagram.
Para una pyme esto se traduce en un riesgo nuevo y muy concreto: verificar por un segundo canal cualquier petición inusual, aunque «suene» o «se vea» exactamente como la persona que dice ser.
¿Por dónde empezar? Auditoría antes que susto
Si después de leer esto no sabrías responder con seguridad «sí» a estas tres preguntas, es el momento de hablar con alguien:
- ¿Tienes una copia de seguridad en tres soportes distintos, con una fuera de tu red?
- ¿Tu equipo sabría reconocer un intento de fraude por urgencia, confidencialidad o dinero?
- ¿Existe un documento, aunque sea de una página, que diga a quién llamar si algo falla?
En DataDefend Solutions trabajamos justo estos tres frentes con pymes: copias de seguridad gestionadas, formación práctica de dos horas para tu equipo (con FUNDAE, sin coste directo) y planes de continuidad de negocio ajustados a lo que de verdad puede pasarte, no a un informe genérico. Si tu empresa necesita algo más que prevención puntual, también tenemos vigilancia y respuesta 24/7 (SOC).
¿Quieres ver primero todo lo que cubrimos? Aquí tienes el resumen completo de ciberseguridad para pymes.
¿Quieres saber en qué punto está tu empresa hoy? Escríbenos ahora por WhatsApp y te decimos, sin compromiso, por dónde empezar.
Hablar por WhatsApp con DataDefend Solutions
Preguntas frecuentes
¿Cuánto tarda DataDefend en recuperar mi empresa después de un ataque?
Con la copia de seguridad correctamente implantada (tres soportes, uno inmutable y fuera de tu red), en pymes de hasta cinco empleados la recuperación se hace en cuestión de horas, no de semanas. El tiempo exacto depende de tu infraestructura actual, así que lo primero es una valoración de tu situación.
¿La formación de mi equipo tiene que costarme dinero?
No necesariamente. FUNDAE cubre el coste de la formación bonificada para empresas; lo que pones tú es el tiempo de tu equipo, no un desembolso económico.
¿Trabajáis solo en Zaragoza o también en Galicia?
DataDefend tiene presencia en Zaragoza y Madrid, y trabaja también con pymes gallegas. Cuéntanos dónde estás y te decimos cómo lo resolvemos.
¿Y si ya sospecho que he sido víctima de un fraude o un ataque?
Lo primero: no borres nada y desconecta el equipo afectado de la red. Después, escríbenos por WhatsApp cuanto antes — cada hora cuenta para limitar el daño y empezar la recuperación.