Fraude del CEO y vishing
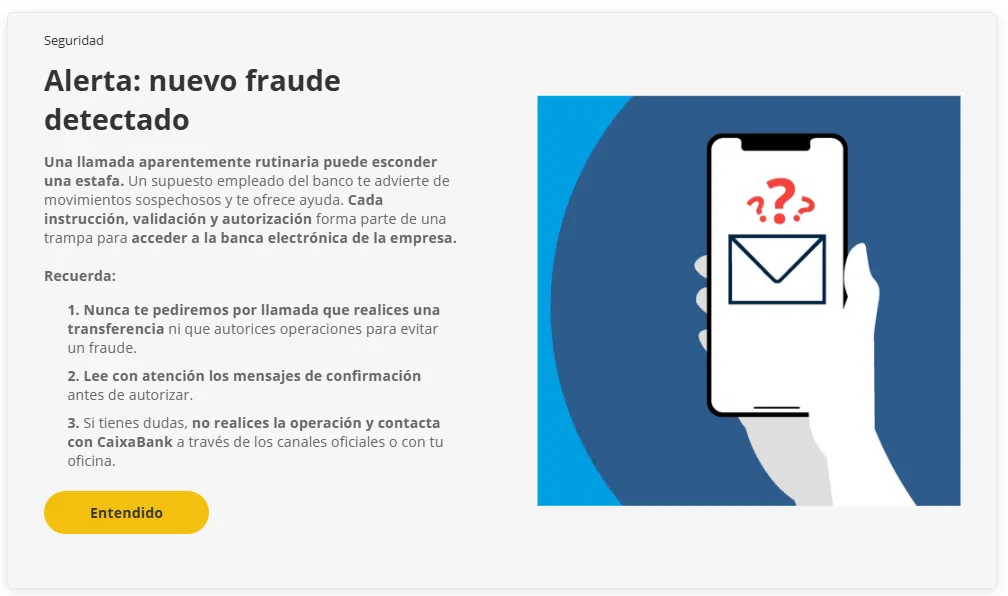
Entras en la banca electrónica de la empresa y lo primero que aparece es un aviso: cuidado con las llamadas que dicen venir del banco. Lo cierras, entras a hacer las transferencias del día y se te olvida. Hasta el martes que suena el teléfono, alguien te saluda por tu nombre, te dice que hay movimientos sospechosos en tu cuenta y que va a ayudarte a pararlos.
Ese aviso lleva razón. Y la estafa que describe —el fraude del CEO en su versión telefónica, también llamado vishing— es hoy la que más dinero se lleva de las pymes españolas de un solo golpe, porque no necesita romper ningún sistema: necesita que una persona con permisos haga clic en «autorizar».
La llamada, paso a paso
No es improvisada. Sigue un guión, y reconocerlo es la mitad del trabajo.
- Te llaman desde un número que parece del banco. Suplantar el identificador de llamada es trivial y gratuito. Que en la pantalla salga el 900 de tu entidad no prueba absolutamente nada.
- Saben cosas de ti. Tu nombre, tu cargo, el nombre de la empresa, a veces el de tu gestor. No lo han sacado de tu banco: lo han sacado de tu web, de LinkedIn, del Registro Mercantil y de alguna filtración antigua.
- Crean urgencia. Hay movimientos sospechosos. Hay una transferencia saliendo ahora mismo. Si no actúas en los próximos minutos, se pierde el dinero.
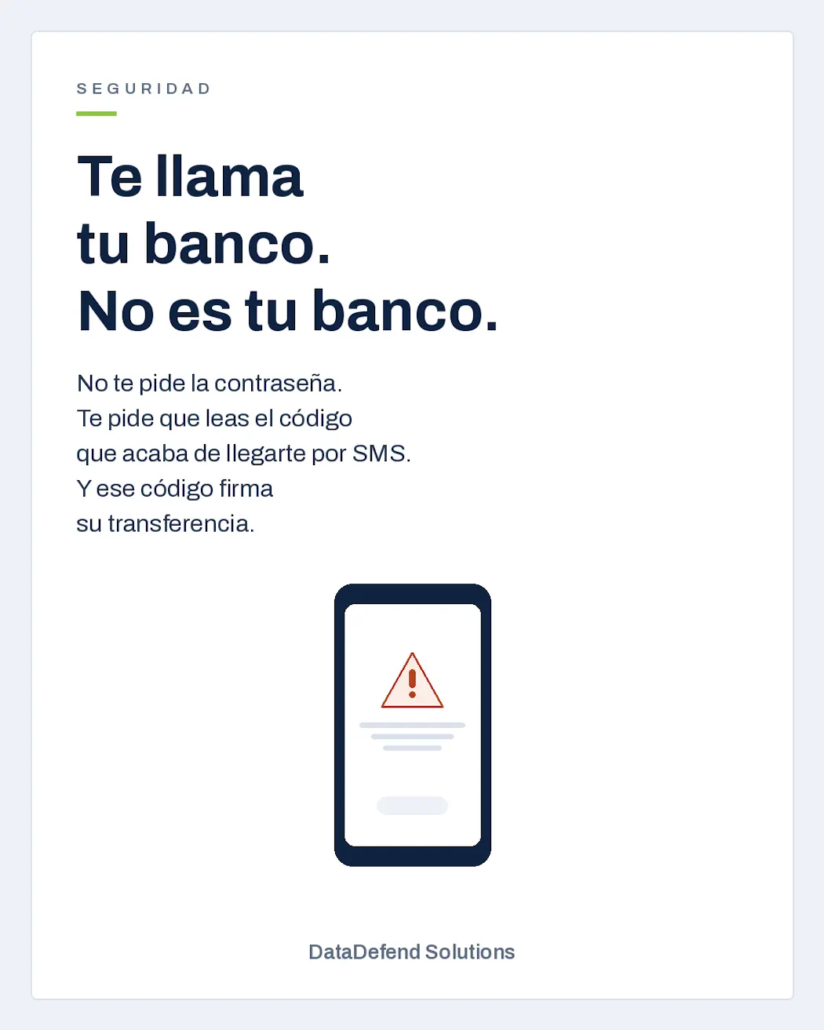
- Te piden que colabores. No te piden la contraseña: eso ya casi nadie lo cae. Te piden que leas el código que te acaba de llegar por SMS, que confirmes en la app, que autorices «una operación de bloqueo». Estás firmando su transferencia.
- Te mantienen al teléfono. Para que no cuelgues, no consultes y no llames a tu oficina. El aislamiento es parte del método.
Hay dos variantes del mismo esquema que conviene tener en la cabeza: el smishing, donde el primer contacto es un SMS que se cuela en el hilo real de mensajes de tu banco, y el fraude del CEO clásico, donde quien escribe es el director general pidiendo a administración una transferencia urgente y confidencial para una operación que todavía no se puede contar.
Por qué funciona, y por qué tu antivirus no lo ve
Porque no hay nada que detectar. No hay malware, no hay intrusión, no hay alerta. Hay un empleado con permisos que hace exactamente lo que su puesto le permite hacer: autorizar una operación.
Por eso el fraude del CEO no se resuelve comprando software. Se resuelve con dos cosas que cuestan mucho menos: un procedimiento escrito que todo el mundo conoce y gente entrenada para reconocer el guión. Lo primero es organización. Lo segundo es formación, y en España se puede financiar con el crédito que tu empresa ya tiene en FUNDAE.
¿Sabes si en tu empresa alguien sabría qué hacer con esa llamada un viernes a las 14:30? Escríbenos por WhatsApp y lo vemos en diez minutos.
Los cinco minutos que paran el fraude
Este es el protocolo mínimo. Cabe en un folio, se pega al lado de cada puesto que mueve dinero y no cuesta nada implantarlo.
- Regla de oro: cuelga siempre. Ningún banco se ofende. Cuelgas y llamas tú al número de tu oficina, el que tienes guardado, nunca el que te acaban de dar.
- Ningún código se dice en voz alta. Ni por teléfono, ni por WhatsApp, ni a nadie. El código del SMS solo se teclea en la app o en la web del banco, y solo cuando la operación la has iniciado tú.
- Lee lo que estás firmando. El SMS de confirmación dice el importe y el destinatario. Si dice «transferencia de 24.800 € a ES91…», no es un bloqueo de seguridad.
- Doble validación por canal distinto. Toda transferencia por encima de un umbral que fije la empresa se confirma con una llamada a un número conocido. No por correo, no respondiendo al mismo hilo.
- Cambio de cuenta de un proveedor: se verifica siempre. Es el otro gran vector. Un correo que avisa de que «hemos cambiado de banco» se comprueba llamando al contacto de toda la vida.
- Nadie se juega el puesto por preguntar. Si el director general no puede esperar veinte minutos a una verificación, el problema no es la verificación. Este punto hay que decirlo en alto y por escrito, porque el fraude del CEO se apoya precisamente en el miedo a molestar al jefe.
Si ya has autorizado: las primeras horas
Rapidez por encima de todo. El dinero se puede recuperar si se reacciona antes de que salte a la siguiente cuenta, y eso suele pasar en cuestión de horas.
- Llama a tu banco por el canal oficial y pide el bloqueo y la retrocesión de la operación. Hazlo antes que ninguna otra cosa.
- Cambia las credenciales de acceso a la banca electrónica y revisa quién tiene permisos de autorización.
- Denuncia ante Policía Nacional o Guardia Civil. Sin denuncia no hay reclamación posible.
- Avisa a INCIBE-CERT en el 017 y conserva todo: capturas, número llamante, hora, SMS recibidos.
- Si tu empresa está sujeta a NIS2 o presta servicio a alguna que lo esté, empieza a contar el plazo de notificación. La alerta temprana son 24 horas.
Cómo lo trabajamos en DataDefend
No vendemos una caja que lo arregle, porque no existe. Trabajamos sobre las tres capas donde esto se rompe de verdad:
- Formación y simulacros. Sesiones para el equipo que maneja pagos y campañas de simulación controlada para medir quién muerde y reforzar ahí. Es formación bonificable a través de FUNDAE, es decir, con cargo a un crédito que tu empresa ya tiene asignado y que si no usas, se pierde el 31 de diciembre.
- Procedimiento escrito. Protocolo de pagos, matriz de autorizaciones y plan de respuesta ante incidente, integrados en el sistema de gestión de seguridad. Con un CISO as a Service si no tienes a nadie dentro que se ocupe.
- Vigilancia. Nuestro SOC 24/7 detecta los accesos anómalos y los movimientos raros que acompañan a estos fraudes, muchas veces antes de que el dinero salga.
Preguntas frecuentes
¿Mi banco me devuelve el dinero si autoricé yo la operación?
Depende, y no es automático. Si la operación fue autorizada con tus credenciales y tu doble factor, la entidad suele considerar que hubo negligencia grave del usuario. Hay sentencias en ambos sentidos y cada caso se valora aparte, pero contar con un protocolo interno documentado y haber denunciado de inmediato mejora mucho tu posición. La vía segura es no llegar ahí.
¿Esto solo le pasa a las empresas grandes?
Al revés. La pyme es el objetivo preferido porque tiene capacidad de pago y no suele tener ni procedimiento ni nadie dedicado a seguridad. En España se registraron más de 122.000 incidentes en 2025, un 26 % más que el año anterior, y alrededor de la mitad de las pymes sufre un ataque al año.
¿Cuánto cuesta formar a mi equipo?
En la mayoría de los casos, cero euros de desembolso: se cubre con el crédito de formación de FUNDAE que tu empresa ya tiene por cotizar. Nosotros calculamos tu crédito disponible, preparamos la formación y gestionamos la bonificación. Escríbenos y te lo decimos el mismo día.
¿Trabajáis fuera de vuestra provincia?
Sí. Operamos en toda España, con sede en Zaragoza y presencia en Galicia y Madrid. La formación y el acompañamiento se hacen en remoto o presencial según convenga.
¿Cuánto tarda en estar implantado el protocolo de pagos?
El procedimiento básico —doble validación, verificación de cambios de cuenta y matriz de autorizaciones— se deja funcionando en una o dos semanas. Los simulacros y la formación van después, y se repiten cada cierto tiempo porque el efecto se diluye.
Ponlo a prueba antes de que lo haga otro
Si has llegado hasta aquí es porque esa llamada te suena posible. Lo es. Cuéntanos cómo autorizáis hoy los pagos en tu empresa y te decimos dónde está el agujero, sin compromiso y sin venderte nada que no necesites.
Escríbenos por WhatsApp y te respondemos hoy · O déjanos tus datos y te llamamos nosotros. Al número que tú nos des, claro.