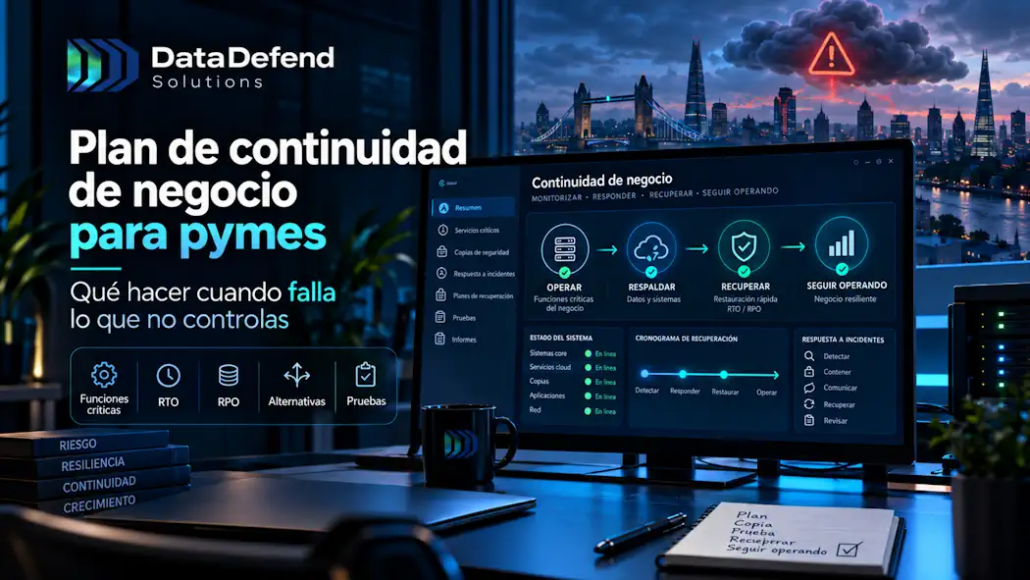
Plan de continuidad de negocio para pymes: qué hacer cuando falla lo que no controlas
El martes 20 de octubre, a las 06:08 GMT, un fallo eléctrico dejó sin servicio una zona del centro de datos de Google Cloud en Londres. Durante unas seis horas fallaron servicios que dependían de esa infraestructura. HSBC, Lloyds y Royal Mail notificaron incidencias, y Revolut tuvo problemas con tarjetas, cajeros y transferencias que una fuente citada por Reuters relacionó con la caída de Google.
No hubo ningún ataque. Hubo un corte de luz en un edificio.
Ninguna de esas empresas es una pyme, pero el mecanismo es el mismo que puede parar una clínica, una asesoría o un almacén: una función imprescindible depende de un servicio que la empresa no controla, y nadie ha decidido qué se hace cuando ese servicio no está. Eso es lo que resuelve un plan de continuidad de negocio.
En esta guía explicamos cómo hacerlo a la medida de una empresa de 10 a 50 personas, sin documentos de cien páginas. Si te interesa la reflexión de fondo, nuestra CEO Judit Meiriño la publicó en LinkedIn: La nube también tiene enchufes.
Qué es un plan de continuidad de negocio
Un plan de continuidad de negocio es el conjunto de decisiones que permite a una empresa seguir prestando sus servicios esenciales durante una interrupción, aunque sea a medio gas, y volver a la normalidad en un plazo que se ha fijado de antemano. Su punto de partida no es la tecnología. Es el negocio: qué no se puede dejar de hacer y durante cuánto tiempo.
Se confunde a menudo con otros dos documentos. La diferencia está en el alcance:
| Plan | Qué responde | Quién lo usa |
|---|---|---|
| Continuidad de negocio | Cómo sigue funcionando la empresa mientras algo falla | Dirección y responsables de área |
| Contingencia | Qué se hace, paso a paso, ante un incidente concreto: un corte de luz, la caída de internet, un ransomware | Quien esté de guardia ese día |
| Recuperación ante desastres (DRP) | Cómo se restauran los sistemas y los datos | El equipo técnico o el proveedor |
En una pyme no hacen falta tres documentos separados. Basta con uno corto que tenga las tres capas: qué funciones son críticas, qué se hace cuando fallan y cómo se recuperan.
RTO y RPO: las dos cifras que deciden cuánto invertir
Pensemos en una clínica dental de quince personas. Las citas están en una aplicación, las historias y las radiografías en otra, y los cobros pasan por un servicio externo. Todo funciona tan bien que nadie se pregunta qué pasaría si una mañana una de esas plataformas no respondiera.
Hasta que pasa. Recepción no puede abrir la agenda, nadie sabe qué paciente viene a continuación y no existe ninguna instrucción sobre cómo seguir trabajando mientras tanto. La caída dura lo que dura; el problema es descubrir cómo actuar con el paciente esperando delante del mostrador.
Todo plan de continuidad empieza por una pregunta de dirección: ¿cuánto tiempo podemos estar sin esta función antes de que el daño sea serio? Esa respuesta es el tiempo máximo tolerable de interrupción (MTD, en las guías de INCIBE). De ahí salen dos cifras técnicas:
- RTO (Recovery Time Objective): en cuánto tiempo tiene que volver a funcionar el servicio. Siempre por debajo del MTD, porque hace falta margen para detectar el fallo y decidir.
- RPO (Recovery Point Objective): cuántos datos, medidos en tiempo, se pueden perder. Un RPO de 24 horas admite perder el trabajo de un día. Un RPO de 15 minutos obliga a copias o replicación casi continuas.
Así podrían quedar las cifras de esa clínica:
| Función | MTD | RTO | RPO | Alternativa mientras falla |
|---|---|---|---|---|
| Agenda de citas | 4 h | 2 h | 15 min | Listado del día exportado cada mañana a un equipo autorizado |
| Cobro con tarjeta | 1 día | 4 h | — | Datáfono con conexión móvil propia |
| Historia clínica y radiografías | 1 día | 8 h | 1 h | Consulta urgente por teléfono con el proveedor |
| Facturación | 5 días | 3 días | 24 h | Se acumula y se emite al volver |
Las cifras son ilustrativas; cada empresa tiene las suyas. Lo útil es el orden de magnitud, porque fija el gasto: un RTO de dos horas justifica una inversión que uno de tres días no justifica. Y el RPO decide cómo deben ser tus copias de seguridad, no al revés.
Cómo hacer un plan de continuidad de negocio en una pyme
Para una empresa pequeña, el trabajo cabe en unas pocas reuniones con dirección y un documento de diez páginas. Este es el orden que seguimos:
- Lista las funciones, no los sistemas. «Atender a pacientes», «cobrar», «enviar pedidos». Si empiezas por los programas, acabas protegiendo lo que es fácil de proteger y no lo que importa.
- Dibuja de qué depende cada función. Aplicación, proveedor, conexión a internet, electricidad y personas. Busca lo que comparten: dos servicios contratados a empresas distintas pueden estar alojados en la misma nube, en la misma región.
- Fija MTD, RTO y RPO con la dirección. Son decisiones de negocio. El equipo técnico informa del coste de cada opción; la dirección decide qué riesgo acepta.
- Elige una alternativa por función. Las opciones van de cero a mucho gasto: trabajar en manual unas horas, un acceso alternativo, una segunda línea, un proveedor de respaldo o, sencillamente, aceptar la parada si el daño es asumible.
- Escribe una página por función. Quién decide activar el plan, qué hace cada persona, cómo se avisa a clientes y proveedores y cómo se vuelve a la normalidad. Guarda una copia fuera de los sistemas que pueden caer: un plan alojado en la misma nube que falla no sirve de nada.
- Pruébalo. Un simulacro al año como mínimo, y otro cada vez que cambies de proveedor o de herramienta. Desconectar la agenda una hora un sábado enseña más que cualquier auditoría.
INCIBE tiene una guía por fases útil como referencia. La diferencia en una pyme es la escala: menos documentación y más pruebas reales.
El plan B no es comprarlo todo dos veces
Ante cualquier riesgo es tentador responder con otro producto. A veces es lo correcto. Otras veces se compra tranquilidad sin comprobar cuánto dura.
El SAI. Un sistema de alimentación ininterrumpida mantiene encendidos algunos equipos durante un corte corto y permite apagarlos con orden. No mantiene la oficina funcionando una tarde. Tiene que estar dimensionado para lo que de verdad conecta, y sus baterías envejecen: si nadie las ha revisado en tres años, conviene no contar con él.
La segunda conexión. Solo sirve si no comparte el punto de fallo de la primera. Dos fibras de operadores distintos que entran por la misma canalización caen juntas. Una fibra con respaldo 4G o 5G, configurado para saltar solo, suele ser más independiente y más barato. Y alguien tiene que saber que existe.
Dos proveedores en la nube. Antes de contratar un segundo servicio para cubrir el primero, pregunta dónde está alojado cada uno. Muchas aplicaciones de gestión funcionan sobre las mismas tres o cuatro grandes nubes. Si las dos usan la misma región, la redundancia es solo de factura.
La regla práctica: la inversión tiene que ser proporcional al RTO. Lo que puede esperar un día se resuelve con organización. Lo que no puede esperar dos horas sí merece dinero, y una prueba que demuestre que funciona.
Continuidad de negocio y normativa: ISO 27001, ENS y NIS2
Para muchas empresas, el plan de continuidad deja de ser una buena práctica cuando aparece un cliente grande o una auditoría.
- ISO 27001. La versión de 2022 incluye dos controles específicos: el 5.29 (seguridad de la información durante una interrupción) y el 5.30 (preparación de las TIC para la continuidad). Si estás implantando la norma, el plan forma parte de tu SGSI. La norma dedicada a continuidad es la ISO 22301.
- Esquema Nacional de Seguridad. Exige análisis de impacto, plan de continuidad, pruebas periódicas y medios alternativos según la categoría del sistema (medida op.cont). Afecta al sector público y a las empresas que le prestan servicios.
- NIS2. El artículo 21 incluye la continuidad de las operaciones, la gestión de copias, la recuperación ante desastres y la gestión de crisis entre las medidas mínimas. España todavía no ha aprobado la ley de transposición, pero las entidades obligadas ya trasladan estas exigencias a sus proveedores por contrato.
- RGPD. El artículo 32 pide capacidad para restaurar la disponibilidad y el acceso a los datos personales con rapidez tras un incidente. Aplica a cualquier empresa que trate datos de clientes o pacientes.
En DataDefend acompañamos a pymes en todo el proceso: el inventario de dependencias, las cifras con la dirección, las copias que encajan con el RPO y el simulacro. Si quieres revisar el tuyo, hablamos.
Preguntas frecuentes
¿Qué diferencia hay entre un plan de continuidad (BCP) y un plan de recuperación ante desastres (DRP)?
El BCP decide cómo sigue funcionando la empresa mientras algo falla. El DRP explica cómo se restauran los sistemas y los datos. El segundo es una parte del primero.
¿Qué son el RTO y el RPO?
El RTO es el tiempo máximo en que un servicio debe volver a funcionar. El RPO es la cantidad de datos, medida en tiempo, que se puede perder. Los dos se fijan por función y determinan cuánto hay que invertir.
¿Es obligatorio un plan de continuidad para una pyme?
No con carácter general. Sí lo exigen el ENS a quien presta servicios al sector público, NIS2 a las entidades obligadas y, cada vez más, los contratos de sus clientes. El RGPD obliga además a poder restaurar el acceso a los datos personales tras un incidente.
¿Cada cuánto hay que probar el plan?
Al menos una vez al año y siempre que cambie un proveedor o una herramienta crítica. Un plan sin probar es una suposición.
Si todo está en la nube, ¿hace falta un plan?
Sí. La nube reduce el riesgo de perder equipos propios, pero no elimina las caídas del proveedor, de la conexión ni de la electricidad de la oficina. Lo que cambia es dónde está el punto de fallo.